Business Cloud mit Firewall: So greifen Schutz und Zuständigkeiten ineinander
Eine Firewall macht eine Cloud nicht automatisch sicher. Auch eine Business Cloud mit Firewall braucht ein Sicherheitskonzept, das Schutzmaßnahmen und Zuständigkeiten klar regelt. Die Firewall kontrolliert den Datenverkehr und ist damit ein wichtiger Schutzbaustein. Sie kann jedoch nicht jede Gefahr abfangen und ersetzt keine weiteren Sicherheitsmaßnahmen.
Vielleicht fragst du dich, ob dein Cloud Anbieter den Schutz vollständig übernimmt oder welche Aufgaben bei deinem Unternehmen bleiben. Diese Unklarheit ist verständlich. Bleiben Zuständigkeiten offen, können Sicherheitslücken unbemerkt bleiben und den Betrieb gefährden. Entscheidend ist deshalb nicht nur, ob eine Firewall vorhanden ist. Wichtig ist auch, wie sie in die Cloud Umgebung eingebunden ist und wer die einzelnen Maßnahmen verantwortet.
In diesem Artikel erfährst du, wie eine Firewall in einer Business Cloud arbeitet und welchen Schutz sie leisten kann. Du lernst, wie sie mit weiteren Bausteinen zusammenspielt und warum sie Teil eines klar geregelten Sicherheitskonzepts sein sollte. Außerdem findest du Fragen, mit denen du deine Infrastruktur und die Zuständigkeiten besser einordnen kannst.
Wichtigste Erkenntnisse
- Eine Business Cloud mit Firewall kontrolliert den Netzwerkverkehr, ersetzt aber keine weiteren Schutzmaßnahmen.
- Eine Verbindung wird anhand festgelegter Regeln geprüft und anschließend zugelassen oder blockiert.
- Ordne Cloud Firewall und klassische Firewall nach Einsatzort und Aufgabe ein. Eine Cloud Lösung ersetzt nicht automatisch den vorhandenen Schutz.
- Prüfe, welche Systeme und Zugriffswege geschützt sind und wer Regeln, Änderungen und Vorfälle verantwortet.
- Betrachte Firewall, Domain Controller, Terminalserver und Backups als Bausteine einer gemeinsamen Cloud Infrastruktur.
Business Cloud mit Firewall: Warum Cloud Systeme einen eigenen Schutzrahmen brauchen
Cloud Anwendungen und Server können den Arbeitsalltag erleichtern. Doch wenn Zugriffe nicht passend geregelt sind oder ein Dienst ausfällt, kann das Geschäftsabläufe unterbrechen. Eine Firewall ist deshalb ein wichtiger Teil der Schutzplanung. Sie kontrolliert, welcher Netzwerkverkehr zugelassen wird. Sie ersetzt aber weder ein durchdachtes Sicherheitskonzept noch klare Absprachen darüber, wer die Umgebung betreut.
Was bedeutet Business Cloud mit Firewall?
Eine Business Cloud ist eine Cloud Infrastruktur, die ein Unternehmen für geschäftliche Anwendungen und Daten nutzt. Dazu können Server und zentrale Dienste gehören, auf die Beschäftigte für ihre Arbeit zugreifen. Eine Firewall kontrolliert den Datenverkehr zwischen Systemen und Netzwerken. Sie prüft, ob eine Verbindung den festgelegten Regeln entspricht, und lässt sie passieren oder blockiert sie.
Eine Firewall kontrolliert Datenverkehr nach festgelegten Regeln. Das beschreibt ihre Aufgabe, aber nicht die Sicherheit der gesamten Cloud. Der Begriff „Cloud Firewall“ kann eine Firewall bezeichnen, die in einer virtuellen Umgebung eingesetzt wird. Die Virtual Firewall ist ein Beispiel für diesen Ansatz. Für dich zählt vor allem, wie der Schutz in die konkrete Business Cloud Umgebung eingebunden ist.
Eine Business Cloud mit Firewall meint daher mehr als eine einzelne Sicherheitsfunktion. Gemeint ist eine geschäftlich genutzte Cloud Umgebung, in der die Firewall mit anderen Systemen zusammenspielt. Sie ist nicht gleichbedeutend mit Cloud Sicherheit insgesamt. Auch Zugriffswege, betreute Systeme und klare Zuständigkeiten gehören dazu.
Warum reicht die Cloud allein nicht als Sicherheitskonzept?
Dass ein Cloud Dienst bereitgestellt wird, sagt noch nichts darüber aus, ob alle Zugriffe für den konkreten Betrieb passend geregelt sind. Verfügbarkeit und Schutz sind unterschiedliche Fragen. Eine Anwendung kann erreichbar sein, obwohl die Zugriffsregeln nicht zur tatsächlichen Nutzung passen. Umgekehrt kann eine Firewall Verbindungen kontrollieren, aber nicht allein verhindern, dass Probleme in einem anderen Teil der Umgebung entstehen.
Stell dir vor, Beschäftigte greifen auf einen zentralen Unternehmensdienst zu. Wenn Zugriffswege und Regeln nicht sauber geplant sind, kann ein Zugang weiter offenstehen als beabsichtigt. Wird eine wichtige Verbindung blockiert, kann die Arbeit mit dem Dienst ebenfalls ins Stocken geraten. In beiden Fällen zählt nicht nur die Technik. Wichtig ist auch, wer Änderungen beurteilt und ihre Folgen für den Betrieb berücksichtigt.
Ordne deine Cloud deshalb als Ganzes ein. Welche Anwendungen und Systeme sind geschäftskritisch? Wer nutzt sie und über welche Wege erfolgt der Zugriff? Welche Schutzmaßnahmen greifen zusammen und wer stimmt sie ab? Diese Fragen helfen dir, die Firewall nicht isoliert zu betrachten. Für die Einordnung der gesamten Umgebung und ihrer Anforderungen lohnt sich auch ein Blick auf die Business Cloud im Mittelstand.
So arbeitet eine Firewall in der Business Cloud
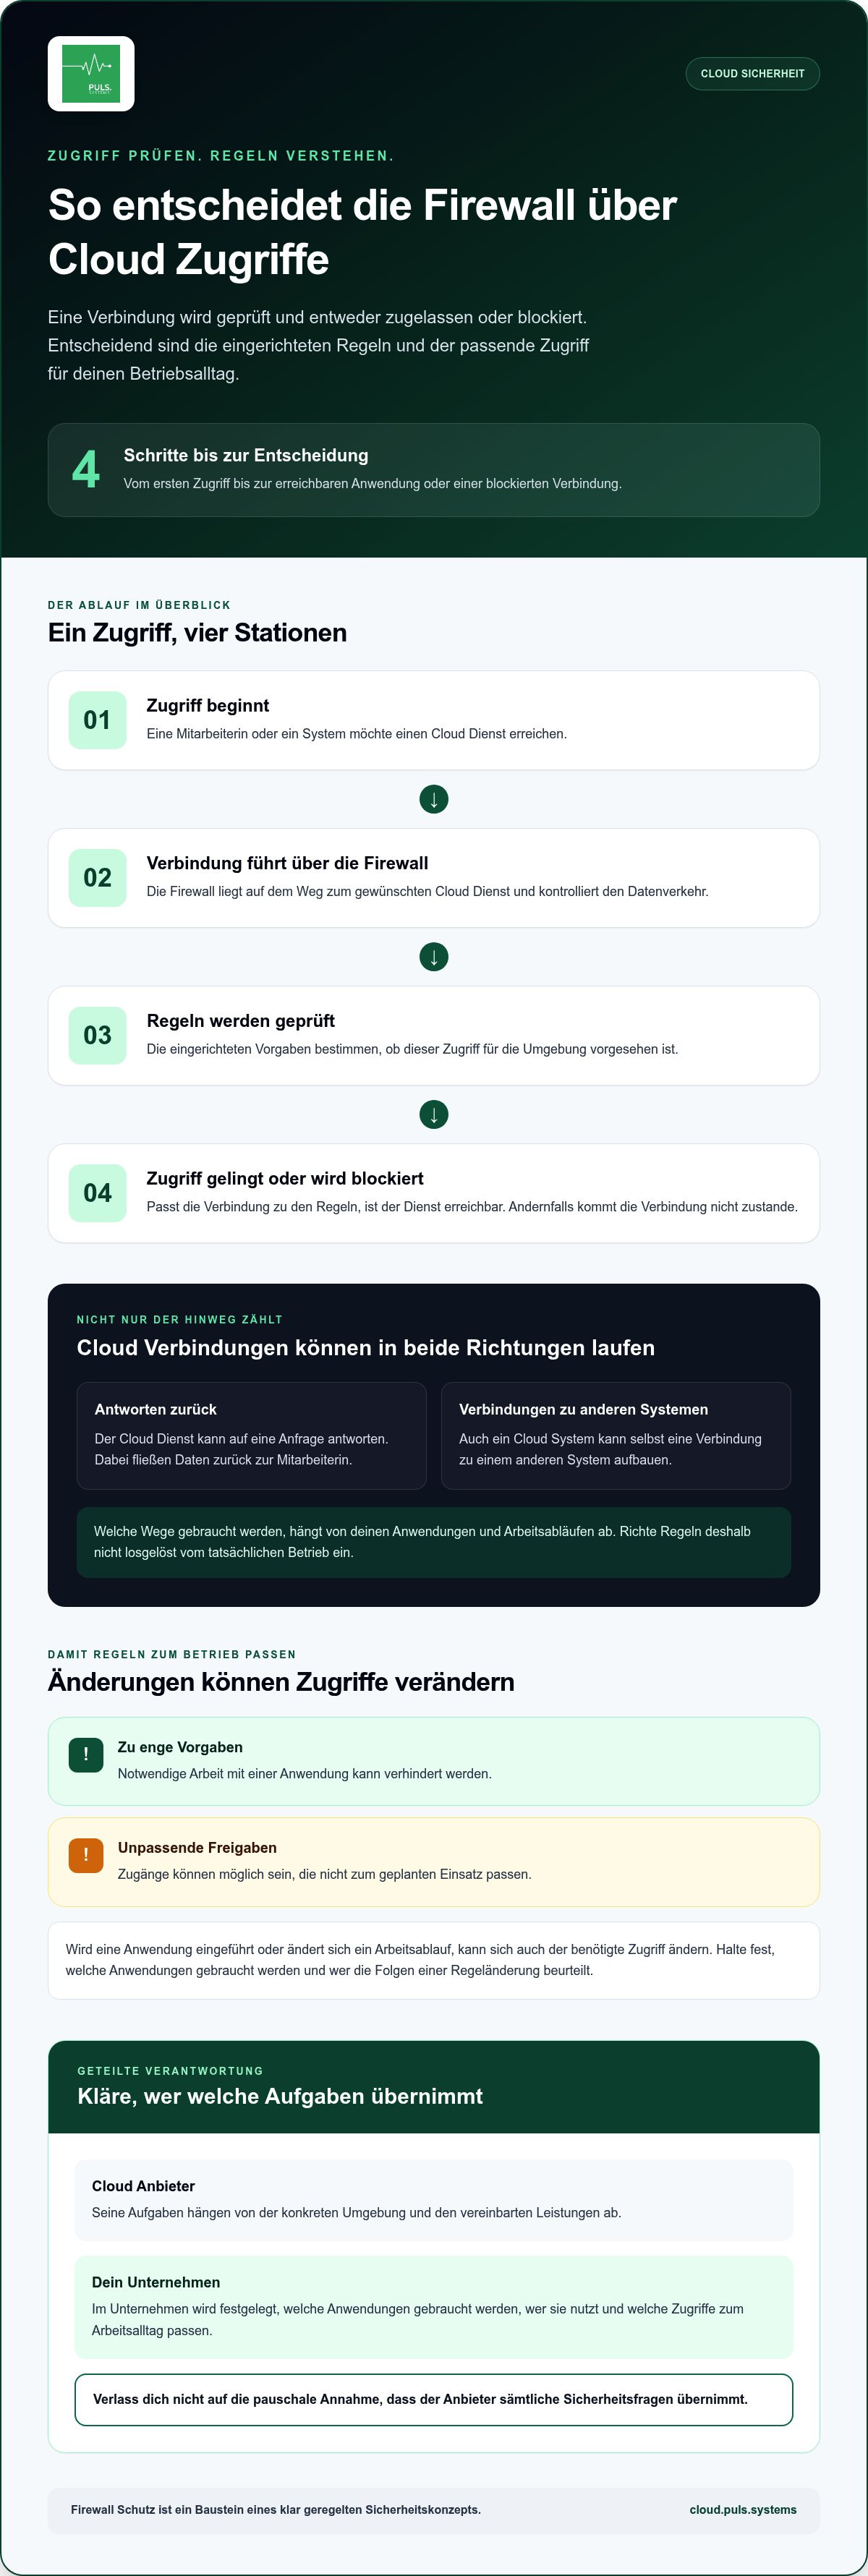
Wie sich eine Firewall Regel im Alltag auswirkt, zeigt ein einfacher Bürofall. Eine Mitarbeiterin möchte auf eine geschäftliche Anwendung in der Cloud zugreifen. Die Verbindung kommt aus dem Unternehmensnetz und führt zum Cloud Dienst. Die Firewall prüft den Zugriff anhand der eingerichteten Vorgaben. Ist er vorgesehen, kann die Anwendung erreichbar sein. Passt er nicht zu den Regeln, kommt die Verbindung nicht zustande.
Was passiert, wenn Datenverkehr die Firewall erreicht?
Auch die Gegenrichtung gehört dazu. Antwortet der Cloud Dienst auf eine Anfrage, fließen Daten zurück zur Mitarbeiterin. Ein Cloud System kann zudem selbst eine Verbindung zu einem anderen System aufbauen. Welche dieser Wege gebraucht werden, hängt von den Anwendungen und Arbeitsabläufen im Unternehmen ab. Firewall Regeln sollten deshalb nicht losgelöst davon eingerichtet werden.
Für ein Cloud Szenario lässt sich der Ablauf so zusammenfassen:
- Eine Mitarbeiterin oder ein System startet einen Zugriff auf einen Cloud Dienst.
- Die Verbindung führt über die Firewall auf dem Weg zum Ziel.
- Die eingerichteten Vorgaben bestimmen, ob dieser Zugriff vorgesehen ist.
- Der Cloud Dienst wird erreicht oder die Verbindung kommt nicht zustande.
Stimme die Regeln mit dem Betriebsalltag ab. Wird eine Anwendung neu eingeführt oder ändert sich ein Arbeitsablauf, kann sich auch der benötigte Zugriff ändern. Eine zu enge Vorgabe kann notwendige Arbeit verhindern. Eine unpassende Freigabe kann dagegen Zugänge ermöglichen, die nicht zum geplanten Einsatz passen. Halte deshalb fest, welche Anwendungen gebraucht werden und wer Änderungen an den Zugriffswegen beurteilt.
Welche Rolle spielt das Prinzip geteilter Verantwortung?
Beim Prinzip geteilter Verantwortung übernehmen Cloud Anbieter und nutzendes Unternehmen unterschiedliche Aufgaben. Welche Aufgaben wo liegen, hängt von der konkreten Umgebung und den vereinbarten Leistungen ab. Die pauschale Annahme, dass der Anbieter sämtliche Sicherheitsfragen übernimmt, ist keine verlässliche Grundlage für den Betrieb.
Zur Einordnung hilft es, Infrastruktur und Unternehmensabläufe getrennt zu betrachten. Der Anbieter kann für bestimmte bereitgestellte Cloud Bestandteile zuständig sein. Im Unternehmen liegen zugleich Entscheidungen darüber, welche Anwendungen gebraucht werden, wer sie nutzt und welche Zugriffe zum Arbeitsalltag passen. Das sind mögliche Aufgabenbereiche, aber keine allgemeingültige Aufteilung.
Lege fest, wer Vorgaben abstimmt, Änderungen begleitet und bei einem Vorfall die nächsten Schritte koordiniert. So muss dein Team nicht erst im laufenden Betrieb herausfinden, an wen eine Frage gehört. Wenn technische Betreuung und betriebliche Zuständigkeiten gemeinsam eingeordnet werden sollen, bietet die IT Betreuung für Unternehmen einen passenden Anknüpfungspunkt.
Cloud Firewall und klassische Firewall: Schutzebenen richtig einordnen
Ob eine Firewall in der Cloud oder am Unternehmensstandort eingesetzt wird, sagt noch nicht, welche Lösung besser passt. Entscheidend ist, wo deine Systeme laufen, welche Verbindungen geschützt werden sollen und wie sich der Schutz in den Betrieb einfügt. Eine Cloud Firewall ersetzt daher nicht automatisch jede vorhandene Firewall. In manchen Umgebungen ergänzen sich mehrere Schutzebenen.
Cloud Firewall oder klassische Firewall: Wo liegt der Unterschied?
Eine klassische Firewall wird typischerweise am Übergang zwischen einem Unternehmensnetz und anderen Netzwerken eingesetzt. Eine Cloud Firewall schützt Verbindungen in einer Cloud Umgebung. Der Begriff Firewall as a Service beschreibt vor allem die Bereitstellungsform: Firewall Funktionen werden als Dienst genutzt. Die Begriffe überschneiden sich teilweise, beleuchten aber unterschiedliche Aspekte wie Einsatzort und Bereitstellung.
- Klassische Firewall: Einsatz an einem Standort oder Netzwerkübergang. Bezugspunkt ist meist das lokale Netzwerk. Je nach Umgebung wird sie vor Ort oder in einer betreuten Infrastruktur verwaltet.
- Cloud Firewall: Einsatz im Zusammenhang mit Cloud Systemen und deren Verbindungen. Bezugspunkt sind die geschäftlich genutzten Cloud Dienste und die Zugriffe darauf.
- Firewall as a Service: Firewall Funktionen werden als Dienst bereitgestellt. Für die Einordnung sind neben dem Einsatzkontext auch die vereinbarte Bereitstellung und Verwaltung wichtig.
Die Unterschiede begründen keine pauschale Rangfolge. Eine Cloud Firewall kann sinnvoll sein, wenn Cloud Systeme einen eigenen Schutzkontext brauchen. Eine vorhandene Firewall kann weiterhin wichtig sein, wenn sie den Zugang zum lokalen Netzwerk kontrolliert. In einer gemischten Umgebung können beide Ansätze nebeneinander bestehen. Das schafft passende Schutzebenen, erfordert aber einen Überblick darüber, welche Verbindungen jede Ebene abdeckt und wer Änderungen begleitet.
Eine Web Application Firewall, kurz WAF, ist ebenfalls von einer allgemeinen Firewall zu unterscheiden. Sie bezieht sich auf den Schutz von Webanwendungen. Damit ist sie auf einen bestimmten Anwendungskontext ausgerichtet und nicht einfach ein anderer Name für jede Cloud oder Netzwerk Firewall. Für deine Business Cloud mit Firewall zählt deshalb, welche Systeme und Verbindungen tatsächlich Teil der geplanten Schutzarchitektur sind.
Firewall, Virenschutz und weitere Schutzmaßnahmen abgrenzen
Eine Firewall kontrolliert Netzwerkverbindungen. Virenschutz gehört zu einem anderen Sicherheitsfeld und sollte nicht mit dieser Aufgabe gleichgesetzt werden. Weitere Maßnahmen können wiederum andere Teile der Umgebung betreffen. Kein einzelner Baustein deckt automatisch alle Schutzanforderungen eines Unternehmens ab. Betrachte die Aufgaben der einzelnen Maßnahmen getrennt und stimme sie anschließend aufeinander ab.
Mach dir dafür eine einfache Übersicht: Welche Systeme stehen am Standort, welche laufen in der Cloud und welche Verbindungen müssen im Arbeitsalltag möglich sein? Verknüpfst du diese Punkte mit den Zuständigkeiten für Betrieb und Änderungen, kannst du die passende Architektur sachlicher beurteilen. So vermeidest du unnötige Doppelungen und Lücken zwischen den Schutzebenen.
Diese Fragen helfen dir, den Firewall-Schutz deiner Cloud zu beurteilen
Ein Firewall Konzept lässt sich besser einschätzen, wenn du nicht nur nach der eingesetzten Technik fragst. Wichtig ist, welche Systeme geschützt werden, wie Beschäftigte darauf zugreifen und wer Änderungen verantwortet. Mit den folgenden Fragen kannst du offene Punkte für deine Business Cloud mit Firewall gezielt sammeln. Sie ersetzen keine formale Prüfung, schaffen aber eine praktische Grundlage für klare Absprachen.
Welche Informationen braucht dein Unternehmen für eine sinnvolle Einordnung?
Beginne beim Arbeitsalltag. Schreib auf, welche Anwendungen und Cloud Systeme für dein Unternehmen wichtig sind, welche Gruppen sie nutzen und von wo aus Zugriffe erfolgen. Notiere auch, welche Abläufe davon abhängen. Ist etwa ein zentraler Dienst nicht erreichbar, kann das weitere Arbeitsschritte bremsen. Solche Abhängigkeiten helfen dir, Schutz und Verfügbarkeit gemeinsam zu betrachten.
- Welche Anwendungen, Server und Daten sind für den Betrieb besonders wichtig?
- Welche Nutzergruppen greifen darauf zu und über welche Wege?
- Welche lokalen Systeme oder Arbeitsabläufe hängen mit den Cloud Diensten zusammen?
- Wer legt Firewall Regeln fest und beurteilt, ob sie zum Betrieb passen?
- Wer begleitet Änderungen und ist bei einem Vorfall für die nächsten Schritte zuständig?
- Wie sind Firewall und Backups in die Cloud Umgebung eingebunden?
Wenn eine Antwort offenbleibt, halte sie als konkrete Planungsfrage fest. So wird aus einem unklaren „Das macht vermutlich die IT“ eine Zuständigkeit, die sich verbindlich zuordnen lässt. Gerade bei Änderungen an Anwendungen oder Zugriffswegen hilft die Übersicht, mögliche Folgen für den Betrieb mitzudenken.
Woran erkennst du ein verständliches Sicherheitskonzept?
Ein gutes Konzept muss nicht mit Fachbegriffen beeindrucken. Es sollte verständlich erklären, welche Systeme und Verbindungen betrachtet werden, welche Schutzmaßnahmen zusammenspielen und wer für die jeweiligen Aufgaben zuständig ist. Lass dir auch erläutern, wie die Firewall mit weiteren Cloud Bausteinen und den Backups zusammenpasst. So erkennst du leichter, ob wichtige Übergänge oder Aufgaben ungeklärt bleiben.
Auch Zertifizierungen solltest du richtig einordnen. Die Cloud Infrastruktur von PULS.Systems läuft in deutschen Rechenzentren mit ISO/IEC 27001 Zertifizierung. Das ist ein Nachweis im Zusammenhang mit dem Rechenzentrum, aber keine Garantie dafür, dass jede einzelne Cloud Umgebung vollständig geschützt ist. Dafür zählen auch die konkrete Konfiguration, die eingebundenen Systeme und klare Zuständigkeiten.
Für eine ergänzende Orientierung kannst du Aspekte der IT Sicherheit im Unternehmen mit deiner Cloud Planung verbinden. Wenn du Angebote und Kosten einordnest, achte darauf, welche Cloud Bausteine und Betreuungsleistungen jeweils enthalten sind. Ein Vergleich ist nur hilfreich, wenn du ähnliche Leistungsumfänge gegenüberstellst.
Mehr zur Cloud Umgebung und ihren Bausteinen findest du beim Cloud Angebot von PULS.Systems.
Business Cloud mit Firewall von PULS.Systems: Schutz in den Betriebsalltag einordnen
Für mittelständische Unternehmen ist eine Firewall dann sinnvoll eingeordnet, wenn sie gemeinsam mit den übrigen Cloud Systemen betrachtet wird. Die PULS.Systems Business Cloud ist eine betreute Cloud Infrastruktur, die sich an den Anforderungen des jeweiligen Unternehmens orientiert. Die Firewall ist ein Baustein darin. Sie steht im Zusammenhang mit den Systemen, Anwendungen und Zugriffswegen, die im Alltag gebraucht werden.
Wie ordnet sich die Firewall in die PULS.Systems Business Cloud ein?
Zu den Bausteinen der Umgebung gehören neben der Firewall auch Domain Controller, Terminalserver und Backups. Ein Domain Controller unterstützt die zentrale Verwaltung von Benutzerkonten und Zugängen. Über Terminalserver können Beschäftigte mit bereitgestellten Arbeitsumgebungen arbeiten. Backups sichern Datenbestände. Jeder Baustein erfüllt eine eigene Aufgabe. Die Firewall ergänzt die Umgebung, indem sie den Netzwerkverkehr kontrolliert.
Wie diese Komponenten für dein Unternehmen zusammenspielen, hängt davon ab, welche Anwendungen wichtig sind, wer sie nutzt und welche Abläufe davon abhängen. Ein Betrieb mit zentralen Anwendungen für mehrere Standorte hat andere Anforderungen als ein Unternehmen, dessen Beschäftigte überwiegend aus einem Büro zugreifen. Beginne deshalb mit den tatsächlichen Arbeitsabläufen und nicht mit einer isolierten Auswahl einzelner Technik.
Für die Vorbereitung hilft eine kurze Übersicht. Notiere, welche Anwendungen täglich gebraucht werden, welche Nutzergruppen darauf zugreifen und welche Systeme voneinander abhängen. Ergänze, wer Änderungen an Zugängen oder Anwendungen abstimmt. So lässt sich konkreter einordnen, welche Cloud Bausteine benötigt werden und wo Zuständigkeiten klar geregelt sein sollten.
Wie geht es nach der ersten Orientierung weiter?
Eine erste Einschätzung muss nicht mit einer technischen Detailplanung beginnen. Wichtig ist, die betrieblichen Anforderungen verständlich zu beschreiben. Sammle zum Beispiel die Anwendungen, deren Ausfall den Arbeitsalltag besonders beeinträchtigen würde. Halte auch fest, welche Zugriffswege gebraucht werden und wer intern für Änderungen oder Rückfragen zuständig ist. Das schafft eine praktische Grundlage für die weitere Einordnung.
Bei PULS.Systems begleitet dich ein persönlicher Ansprechpartner mit über 30 Jahren IT Erfahrung. Das Unternehmen hat seinen Sitz in Mülheim an der Ruhr. Unternehmen im Ruhrgebiet sowie in Krefeld, Mülheim, Duisburg, Oberhausen, Essen, Dortmund und Bochum können regionale Betreuung in die Planung ihrer Cloud Umgebung einbeziehen. Im Mittelpunkt stehen die Anforderungen deines Betriebs und die Frage, wie Firewall und weitere Cloud Bausteine sinnvoll zusammenpassen.
Zur ersten Einordnung deiner Anforderungen bietet der Cloud Fit Check für dein Unternehmen einen passenden Einstieg.
Mach aus offenen Punkten einen klaren nächsten Schritt
Eine sichere Cloud Planung beginnt nicht mit möglichst vielen technischen Begriffen. Sie beginnt mit einem klaren Bild davon, was dein Unternehmen braucht und wer die einzelnen Aufgaben übernimmt. Halte die wichtigsten Anwendungen, Zugriffe und betrieblichen Abhängigkeiten fest. So wird aus der Frage nach einer Business Cloud mit Firewall eine konkrete Grundlage für die weitere Planung.
Du musst nicht jede technische Einzelheit selbst beurteilen. Entscheidend ist, dass Schutz, Zuständigkeiten und Arbeitsabläufe verständlich zusammengeführt werden. Wenn du deine Anforderungen früh ordnest, lassen sich offene Fragen gezielt besprechen und nächste Schritte besser planen. Das schafft Orientierung, bevor Änderungen an deiner Cloud Infrastruktur anstehen.
Mehr zur Business Cloud von PULS.Systems findest du hier: Business Cloud ansehen.
Häufige Fragen zur Business Cloud mit Firewall
Ist eine Business Cloud mit Firewall automatisch sicher?
Nein, die vorhandene Firewall allein reicht für diese Einschätzung nicht aus. Prüfe, ob ihre Einrichtung zu den tatsächlich genutzten Anwendungen passt, welche weiteren Schutzmaßnahmen vorgesehen sind und wer sie verantwortet. Wird beispielsweise ein neuer Cloud Dienst eingeführt, sollten Zugriffe und Zuständigkeiten mit betrachtet werden. Erst der Blick auf die konkrete Nutzung zeigt, ob das Sicherheitskonzept für deinen Betrieb schlüssig ist.
Kann eine Cloud Firewall eine klassische Firewall ersetzen?
Das hängt von deinen vorhandenen Systemen und Zugriffswegen ab. Erstelle zunächst eine Übersicht: Welche Dienste laufen in der Cloud, welche Systeme bleiben am Unternehmensstandort und wie greifen Beschäftigte darauf zu? So wird sichtbar, an welchen Stellen Schutzmaßnahmen ansetzen müssen. Die Architektur sollte diese Übergänge berücksichtigen, statt allein anhand der Bezeichnung der Firewall entschieden zu werden.
Was passiert, wenn eine Firewall eine Verbindung blockiert?
Der betroffene Zugriff steht zunächst nicht zur Verfügung. Erreicht eine Mitarbeiterin dadurch eine für ihre Aufgabe benötigte Cloud Anwendung nicht, notiere den Dienst, den betroffenen Arbeitsablauf und den Zeitpunkt. Gib diese Angaben an die zuständige IT Betreuung weiter, damit die Ursache gezielt eingeordnet werden kann. Ändere Vorgaben nicht vorschnell, denn dadurch könnten weitere Zugriffe anders als beabsichtigt behandelt werden.
Braucht jedes Unternehmen eine Firewall in der Business Cloud?
Nicht jede Cloud Umgebung benötigt dieselbe Architektur. Entscheidend sind die Anwendungen, die Nutzergruppen und die vorhandene Infrastruktur. Ein guter erster Schritt ist eine Liste der Cloud Dienste, die im Tagesgeschäft gebraucht werden, ergänzt um die Personen und Arbeitsabläufe, die davon abhängen. Damit kannst du den Schutzbedarf konkreter besprechen und eine Lösung einordnen, die zur tatsächlichen Nutzung deines Unternehmens passt.
Schützt eine Firewall auch vor Phishing und Schadsoftware?
Eine Firewall allein deckt diese Themen nicht vollständig ab. Bei Phishing kommt es auch darauf an, wie Beschäftigte mit verdächtigen Nachrichten umgehen. Schadsoftware verlangt ebenfalls, Schutzmaßnahmen über die Kontrolle von Netzwerkverbindungen hinaus zu betrachten. Vereinbare deshalb einen einfachen Meldeweg für verdächtige E-Mails und kläre, wer intern Fragen zu Sicherheitsvorfällen entgegennimmt. So ergänzt du die technische Planung um verständliche Abläufe im Team.
Was bedeutet geteilte Verantwortung bei einer Business Cloud?
Für den Alltag zählt vor allem, dass die Zuständigkeiten konkret festgehalten sind. Notiere, wer die Cloud-Systeme betreut, wer interne Zugriffe festlegt und wer Änderungen an Anwendungen abstimmt. Ergänze auch, an wen sich Beschäftigte bei Problemen wenden. Diese Übersicht hilft Unternehmen im Ruhrgebiet sowie in Krefeld, Mülheim, Duisburg, Oberhausen, Essen, Dortmund und Bochum, offene Aufgaben zwischen Betrieb und Cloud-Nutzung frühzeitig zu erkennen.
Artikel von
Oliver Puls
Oliver Puls ist Geschäftsführer der CCA GmbH & Co. KG und Kopf hinter der Marke PULS.Systems. Als erfahrener IT-Stratege, CIO to Go und DEKRA-zertifizierter KI-Beauftragter begleitet er seit über 30 Jahren mittelständische Unternehmen bei der Digitalisierung, IT-Sicherheit und Cloud-Transformation.
Sein Fokus liegt auf praxisnahen, wirtschaftlichen und nachhaltigen IT-Lösungen, die Unternehmen entlasten und Prozesse vereinfachen. Als Berater und Speaker vermittelt er komplexe IT- und KI-Themen verständlich und mit klarem Blick auf den tatsächlichen Mehrwert.
Seine Philosophie: „Technologie muss den Menschen dienen – nicht umgekehrt.“
Unter dem Motto „ZeIT für Dich“ unterstützt er Unternehmen dabei, Arbeitszeit in wertvolle Lebenszeit zu verwandeln.
Foto: Harry Flint